01
Агенты под всеми ролями
Root Agent разбирает приложение — страницы, запросы, роли — и раздаёт работу 19 агентам параллельно: обход прав, разведка API, инъекции, cross-tenant доступ. Каждый пробует добраться до чужих данных под своей учёткой.
Платформа, где ИИ-агенты проходят приложение сразу под всеми ролями и находят места, где не проверяются права. Каждая находка с рабочим примером и готовой задачей для команды.
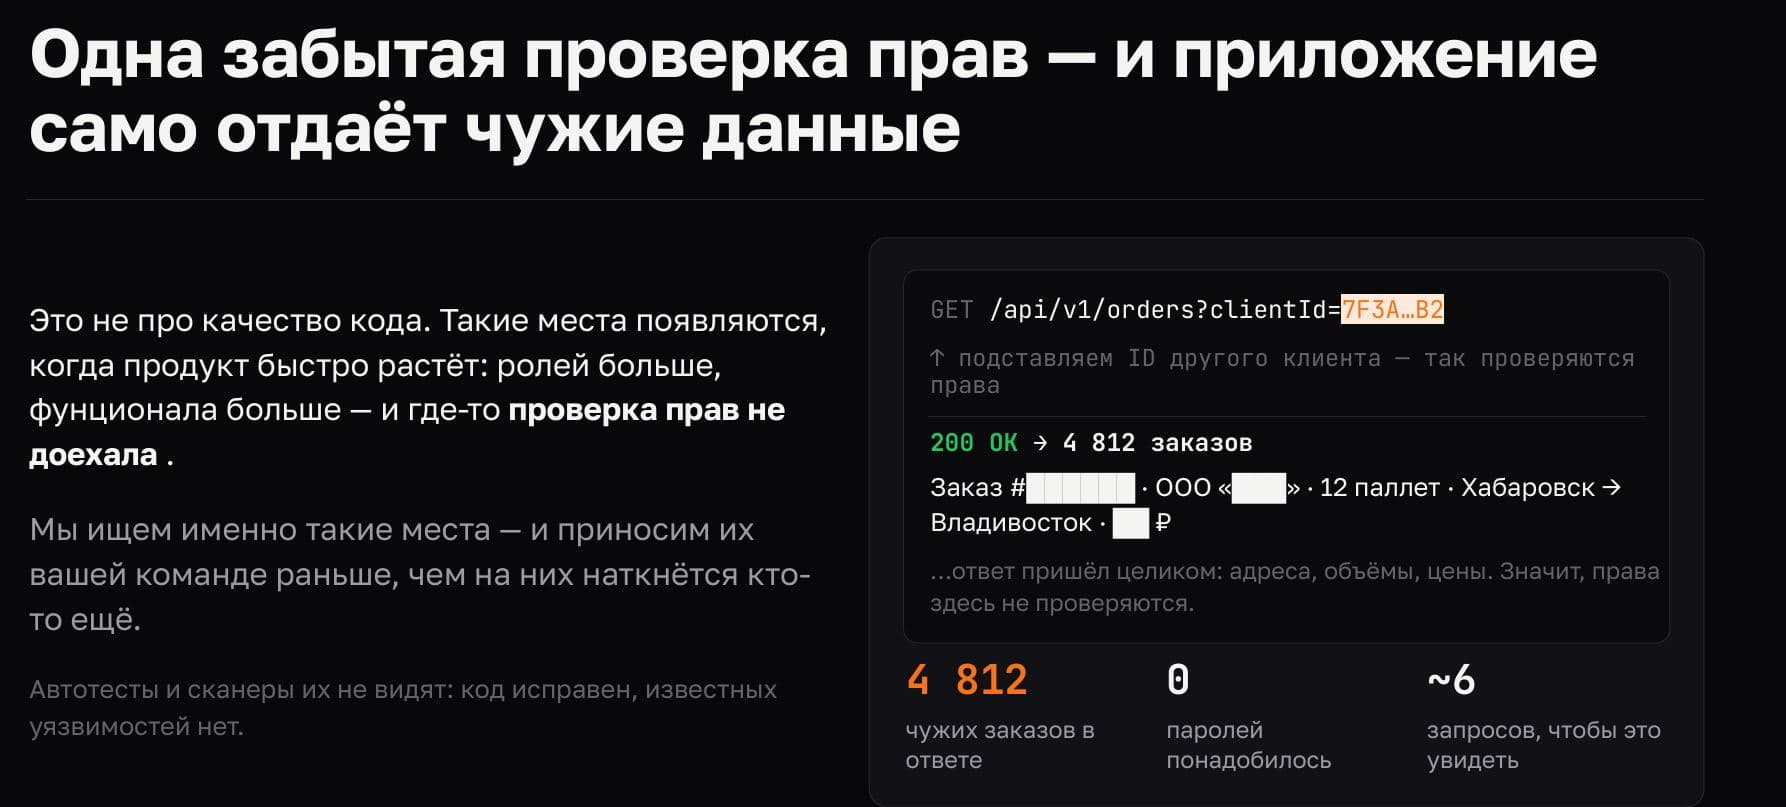
Одна забытая проверка прав, и приложение само отдаёт чужие данные. Автотесты и сканеры этого не видят: код исправен, известных уязвимостей нет. Ручной пентест — это недели работы и 400–1000 тыс ₽. Нужен продукт, который за неделю находит такие места и приносит команде готовые задачи, а не отчёт на сто страниц.
Root Agent разбирает приложение — страницы, запросы, роли — и раздаёт работу 19 агентам параллельно: обход прав, разведка API, инъекции, cross-tenant доступ. Каждый пробует добраться до чужих данных под своей учёткой.
Карта эндпоинтов обновляется по ходу прогона: что уже проверено, где нужна повторная проверка, что чисто, а что ещё не тронуто. Видно, чему можно доверять, а чему пока нет.
Каждая уязвимость подтверждена: что запросили, что вернулось и где добавить проверку прав. Спорное и косметическое не считаем — оплата только за то, что стоит починить.
Отвечаем в течение часа